Özet
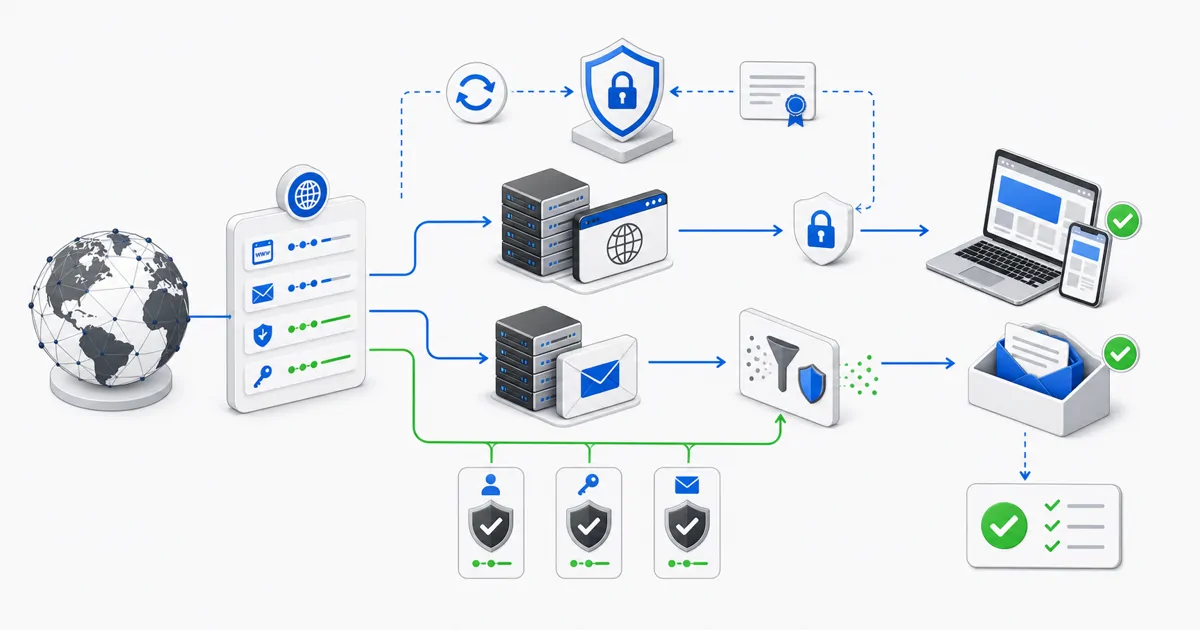
cPanel'de DNS ayarı yapmadan önce domainin gerçekten hangi authoritative nameserver'ları kullandığı doğrulanmalıdır. A/AAAA kayıtları web sunucusuna, MX e-posta sağlayıcısına yönelir; SPF gönderen kaynakları sınırlar, DKIM imza anahtarını yayımlar, DMARC ise başarısız doğrulama politikasını ve raporlamayı belirler. AutoSSL ancak DNS doğru sunucuya ulaşıyorsa sertifika üretebilir.
Kapsam ve Beklenen Sonuç
Rehber zone editor, TTL, apex ve www, IPv6 çakışması, CAA, AutoSSL DCV, HTTPS redirect, mail routing, SPF/DKIM/DMARC ve dışarıdan doğrulama adımlarını kapsar. Amaç, cPanel DNS, AutoSSL ve E-posta Ayarları konusunda çalışan bir çözümün güvenlik, veri bütünlüğü, log, ölçüm ve geri dönüş kontrolleriyle doğrulanmasını sağlamaktır. Komut ve ayarlar hedef sürümde kontrollü bir test ortamında sınanmalıdır.
Ön Koşullar
- Güncel ve doğrulanmış bir yedek alın; geri yükleme adımını ve sorumlusunu belirleyin.
- Kullanılan ürün, framework, işletim sistemi ve veri tabanı sürümlerini kaydedin.
- Gizli anahtarları, parolaları ve bağlantı dizelerini kaynak koddan ve ekran görüntülerinden çıkarın.
- Değişiklik öncesi sağlık, performans ve güvenlik ölçümlerini kaydedin.
- Yetki, bakım penceresi ve geri dönüş sorumluluğunu işlem başlamadan netleştirin.
Uygulama Akışı
- Authoritative nameserver'ları dışarıdan doğrula
- Apex ve www kayıtlarını doğru hedefe yönelt
- Kullanılmayan AAAA kaydını kaldır veya düzelt
- MX ve mail routing seçimini eşleştir
- SPF kaydını tek kayıt olarak düzenle
- DKIM anahtarını etkinleştir ve doğrula
- DMARC politikasını raporlamayla kademeli sıkılaştır
- AutoSSL çalıştırıp sertifika zincirini test et
Bu makalede cPanel DNS, AutoSSL ve E-posta Ayarları için mevcut durum okunur; kontrollü değişiklik uygulanır ve sonuç komut çıktısı, HTTP durumu, log veya ölçümle doğrulanır. Beklenen sonuç oluşmazsa sonraki adıma geçilmez; değişiklik geri alınır ve kök neden ayrıştırılır.
Güvenlik ve Veri Bütünlüğü
cPanel DNS, AutoSSL ve E-posta Ayarları için güvenlik kuralı, başarısız işlemi başarılı göstermemektir. Kimlik doğrulama ve yetkilendirme ayrılmalı; 401, 403, doğrulama ve sunucu hataları ayrı kaydedilmelidir. Dış girdiler sınırda doğrulanmalı; parola, token, özel anahtar ve bağlantı dizesi loglanmamalıdır. cPanel DNS, AutoSSL ve E-posta Ayarları için veri değişiklikleri transaction, idempotency veya güvenli yeniden denemeyle sınırlandırılmalıdır. Geçici teşhis izinleri işlem sonunda kapatılmalı; güncelleme, silme ve yetki değişiklikleri aktör, zaman, hedef ve sonuç bilgisiyle denetlenmelidir.
Doğrulama Kontrol Listesi
- Birden fazla SPF kaydı yok
- MX ile mail routing çelişmiyor
- Eski AAAA kaydı trafiği yanlış sunucuya götürmüyor
- DMARC rapor adresi çalışıyor
- HTTP kalıcı olarak doğru HTTPS URL'ye gidiyor
- Hata senaryosu beklenen HTTP durumu ve açıklanabilir hata koduyla sonuçlanıyor.
- Günlüklerde hassas veri bulunmuyor ve Request ID ile uçtan uca iz sürülebiliyor.
- Geri dönüş adımı test edildi; önceki çalışır duruma ulaşma süresi biliniyor.
Karar ve Hata Teşhis Notları
| Durum | Doğru yaklaşım | Kaçınılacak yaklaşım |
|---|---|---|
| Beklenen sonuç oluşmadı | Request ID, log ve bağımlılık sağlığını birlikte incele | Yetki veya güvenlik kontrolünü kapat |
| Yalnız production bozuldu | Sürüm, ortam değişkeni, ağ ve dosya izinlerini karşılaştır | Geliştirme ayarını körlemesine kopyala |
| Değişiklik geri alınamıyor | Önceki artifact, yapılandırma ve veri planını hazırla | Yalnız dosya yedeğine güven |
Sık Sorulan Sorular
cPanel DNS, AutoSSL ve E-posta Ayarları kimler için uygundur?
Bu rehber, konuyu ilk kez kuran geliştiriciler kadar mevcut production sistemini denetlemek isteyen teknik ekipler için de hazırlanmıştır. Başlangıç adımları kavramları netleştirir; güvenlik, gözlemlenebilirlik ve geri dönüş bölümleri ise canlı sistem kararlarını hedefler.
Yalnız adımları uygulamak yeterli mi?
Hayır. Sürüm, işletim sistemi, sağlayıcı ve trafik yapısı sonucu değiştirebilir. Her adımın ardından doğrulama kontrolü çalıştırılmalı ve kaynak bölümündeki resmî dokümanda güncel davranış teyit edilmelidir.
Production ortamında doğrudan uygulanabilir mi?
Önce yedek, erişim planı, bakım penceresi ve geri dönüş hazırlanmalıdır. Ağ, kimlik, veri tabanı veya dağıtım değişiklikleri test ortamında denenmeden doğrudan canlıya taşınmamalıdır.
Başarıyı nasıl ölçerim?
Kontrol listesindeki teknik sonuçlara ek olarak hata oranı, yanıt süresi, kaynak kullanımı, güvenlik olayı ve kullanıcı akışı ölçülür. Değişiklik öncesi temel değerlerle karşılaştırma yapılmadan iyileşme varsayılmaz.
İlgili Yazılar
- AlmaLinux Üzerine cPanel ve WHM Kurulumu
- cPanel Nedir? WHM, Hosting Hesabı, DNS ve E-posta Rehberi
- Plesk Nedir? Linux ve Windows Kurulum Rehberi
Kaynaklar
Sürüm ve Güncelleme Bilgisi
Bu içerik Temmuz 2026'da resmî üretici ve standart dokümantasyonları esas alınarak hazırlanmıştır. Araç ve framework davranışları sürüme göre değişebileceği için komutları uygulamadan önce bağlantılı kaynağın hedef sürümünü kontrol edin. İçeriğin görünür metni, kaynakları ve yapılandırılmış verisi birbiriyle tutarlı tutulmalıdır.