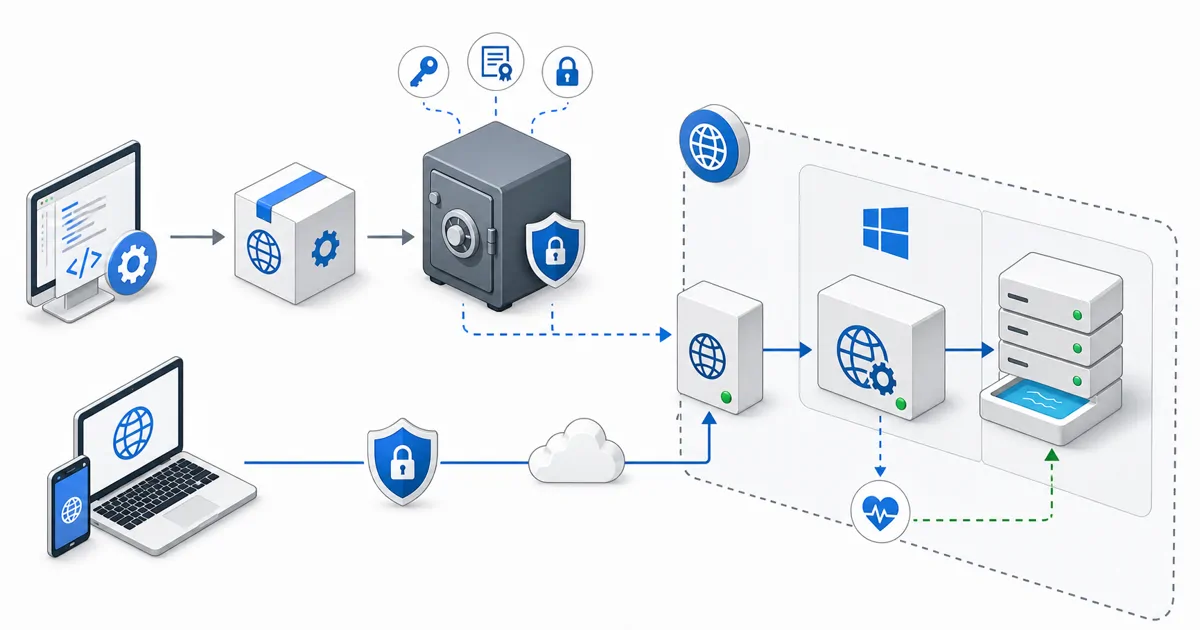
Özet
Windows Firewall kuralında portu açmak tek başına yeterli bir güvenlik kararı değildir. Direction, protocol, local port, profile, program veya service ve özellikle RemoteAddress kapsamı birlikte tanımlanmalıdır. Yönetim ve veritabanı portları mümkünse belirli IP ya da VPN subnet'iyle sınırlandırılmalı; Any yalnız gerçekten herkese açık servislerde kullanılmalıdır.
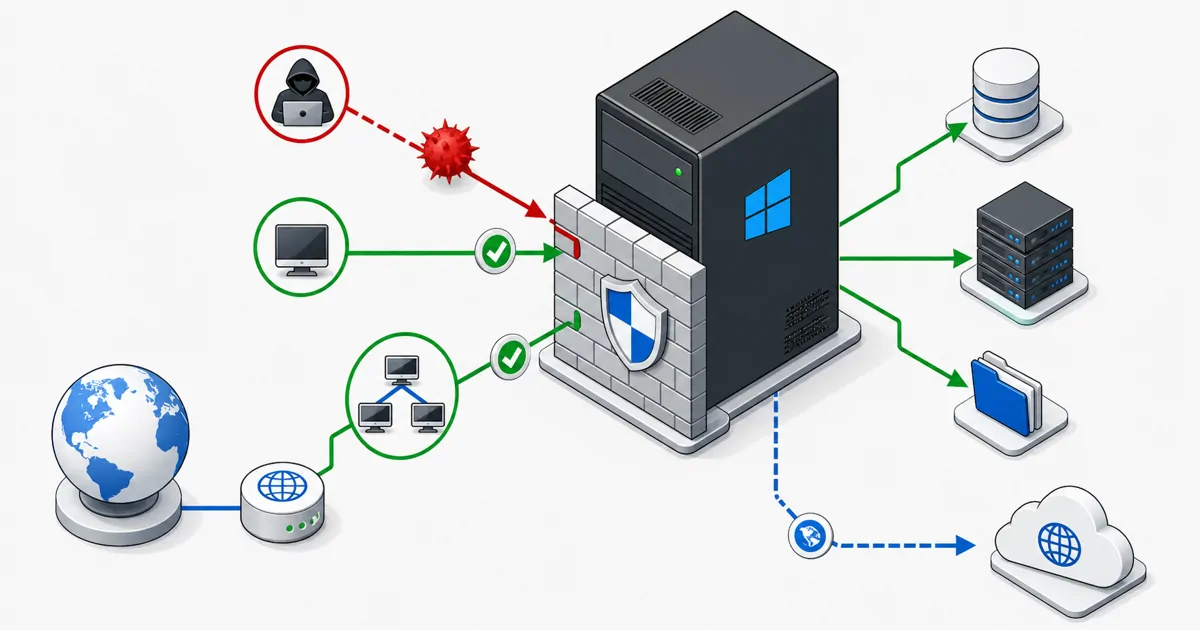
Kapsam ve Beklenen Sonuç
Rehber New-NetFirewallRule, kural grupları, öncelik, bloklama etkisi, mevcut oturumu kilitlemeden uzaktan değişiklik, loglama ve geri alma yöntemlerini kapsar. Amaç, Windows Firewall: IP, Subnet ve Genel Erişim konusunda çalışan bir çözümün güvenlik, veri bütünlüğü, log, ölçüm ve geri dönüş kontrolleriyle doğrulanmasını sağlamaktır. Komut ve ayarlar hedef sürümde kontrollü bir test ortamında sınanmalıdır.
Ön Koşullar
- Güncel ve doğrulanmış bir yedek alın; geri yükleme adımını ve sorumlusunu belirleyin.
- Kullanılan ürün, framework, işletim sistemi ve veri tabanı sürümlerini kaydedin.
- Gizli anahtarları, parolaları ve bağlantı dizelerini kaynak koddan ve ekran görüntülerinden çıkarın.
- Değişiklik öncesi sağlık, performans ve güvenlik ölçümlerini kaydedin.
- Yetki, bakım penceresi ve geri dönüş sorumluluğunu işlem başlamadan netleştirin.
Uygulama Akışı
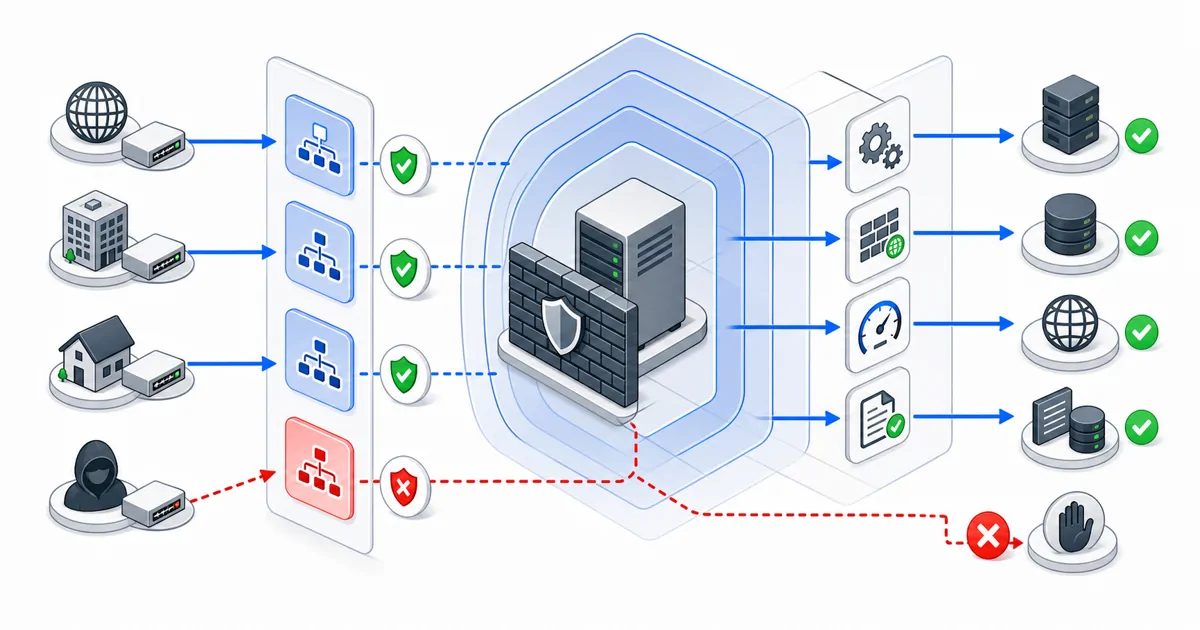
- Servisin dinlediği adres ve portu doğrula
- Erişim kaynağını IP veya CIDR olarak belirle
- Profile ve direction değerlerini açık yaz
- Yeni allow kuralını isimli grup içinde oluştur
- Geniş eski kuralları doğruladıktan sonra kapat
- Aktif mağazada adres filtresini denetle
- Uzak bağlantıyı ikinci oturumdan test et
- Kural değişikliğini ve geri alma komutunu kaydet
Bu makalede Windows Firewall: IP, Subnet ve Genel Erişim için mevcut durum okunur; kontrollü değişiklik uygulanır ve sonuç komut çıktısı, HTTP durumu, log veya ölçümle doğrulanır. Beklenen sonuç oluşmazsa sonraki adıma geçilmez; değişiklik geri alınır ve kök neden ayrıştırılır.
Güvenlik ve Veri Bütünlüğü
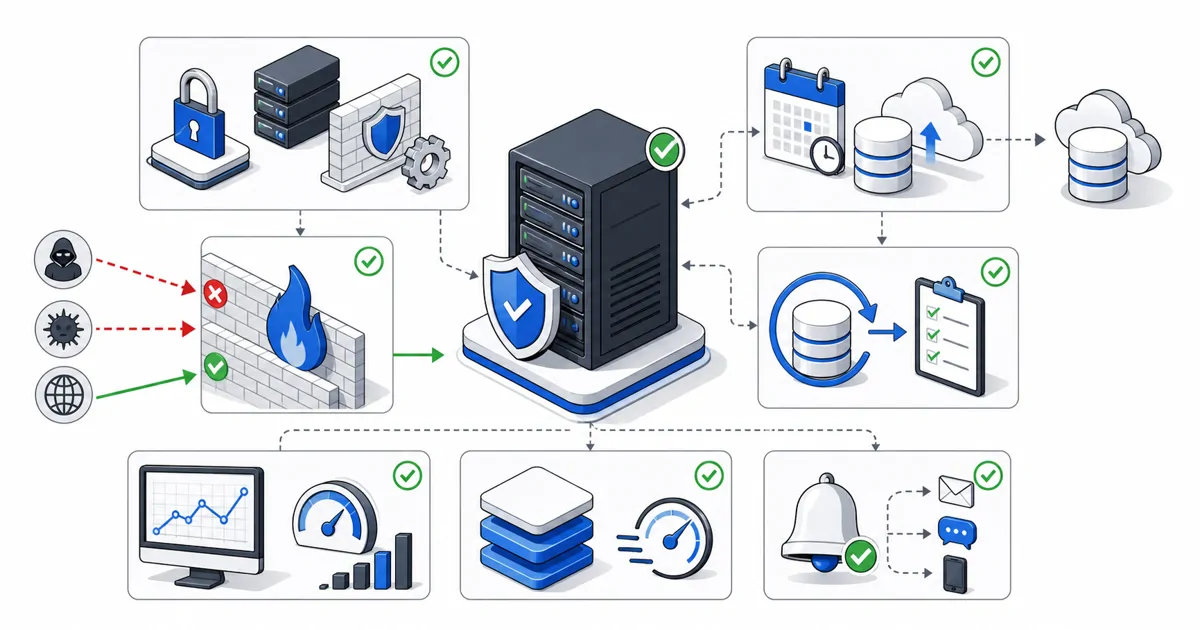
Windows Firewall: IP, Subnet ve Genel Erişim için güvenlik kuralı, başarısız işlemi başarılı göstermemektir. Kimlik doğrulama ve yetkilendirme ayrılmalı; 401, 403, doğrulama ve sunucu hataları ayrı kaydedilmelidir. Dış girdiler sınırda doğrulanmalı; parola, token, özel anahtar ve bağlantı dizesi loglanmamalıdır. Windows Firewall: IP, Subnet ve Genel Erişim için veri değişiklikleri transaction, idempotency veya güvenli yeniden denemeyle sınırlandırılmalıdır. Geçici teşhis izinleri işlem sonunda kapatılmalı; güncelleme, silme ve yetki değişiklikleri aktör, zaman, hedef ve sonuç bilgisiyle denetlenmelidir.
Doğrulama Kontrol Listesi
- RDP kuralı Any kaynağına açık değil
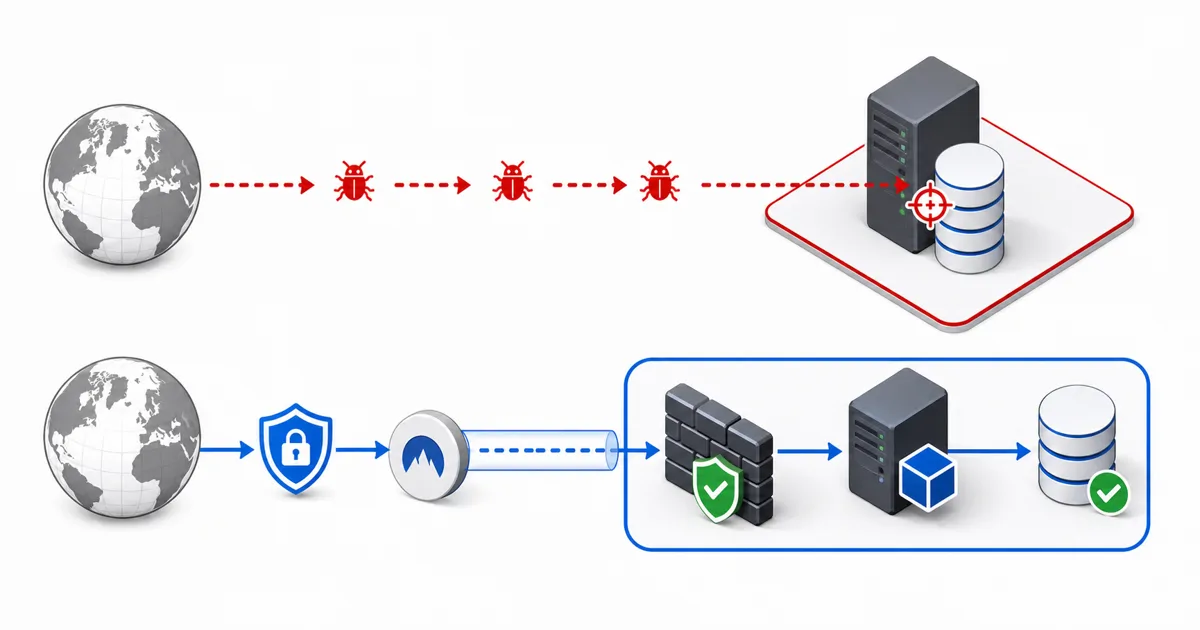
- SQL portu internet geneline sunulmuyor
- Public profile yanlışlıkla genişletilmiyor
- IPv4 ve IPv6 kapsamları ayrı düşünülüyor
- Engellenen paket logları izleniyor
- Hata senaryosu beklenen HTTP durumu ve açıklanabilir hata koduyla sonuçlanıyor.
- Günlüklerde hassas veri bulunmuyor ve Request ID ile uçtan uca iz sürülebiliyor.
- Geri dönüş adımı test edildi; önceki çalışır duruma ulaşma süresi biliniyor.
Karar ve Hata Teşhis Notları
| Durum | Doğru yaklaşım | Kaçınılacak yaklaşım |
|---|---|---|
| Beklenen sonuç oluşmadı | Request ID, log ve bağımlılık sağlığını birlikte incele | Yetki veya güvenlik kontrolünü kapat |
| Yalnız production bozuldu | Sürüm, ortam değişkeni, ağ ve dosya izinlerini karşılaştır | Geliştirme ayarını körlemesine kopyala |
| Değişiklik geri alınamıyor | Önceki artifact, yapılandırma ve veri planını hazırla | Yalnız dosya yedeğine güven |
Sık Sorulan Sorular
Windows Firewall: IP, Subnet ve Genel Erişim kimler için uygundur?
Bu rehber, konuyu ilk kez kuran geliştiriciler kadar mevcut production sistemini denetlemek isteyen teknik ekipler için de hazırlanmıştır. Başlangıç adımları kavramları netleştirir; güvenlik, gözlemlenebilirlik ve geri dönüş bölümleri ise canlı sistem kararlarını hedefler.
Yalnız adımları uygulamak yeterli mi?
Hayır. Sürüm, işletim sistemi, sağlayıcı ve trafik yapısı sonucu değiştirebilir. Her adımın ardından doğrulama kontrolü çalıştırılmalı ve kaynak bölümündeki resmî dokümanda güncel davranış teyit edilmelidir.
Production ortamında doğrudan uygulanabilir mi?
Önce yedek, erişim planı, bakım penceresi ve geri dönüş hazırlanmalıdır. Ağ, kimlik, veri tabanı veya dağıtım değişiklikleri test ortamında denenmeden doğrudan canlıya taşınmamalıdır.
Başarıyı nasıl ölçerim?
Kontrol listesindeki teknik sonuçlara ek olarak hata oranı, yanıt süresi, kaynak kullanımı, güvenlik olayı ve kullanıcı akışı ölçülür. Değişiklik öncesi temel değerlerle karşılaştırma yapılmadan iyileşme varsayılmaz.
İlgili Yazılar
- firewalld Rich Rule Rehberi
- Public Veritabanı Portu Riskleri ve Güvenli Erişim
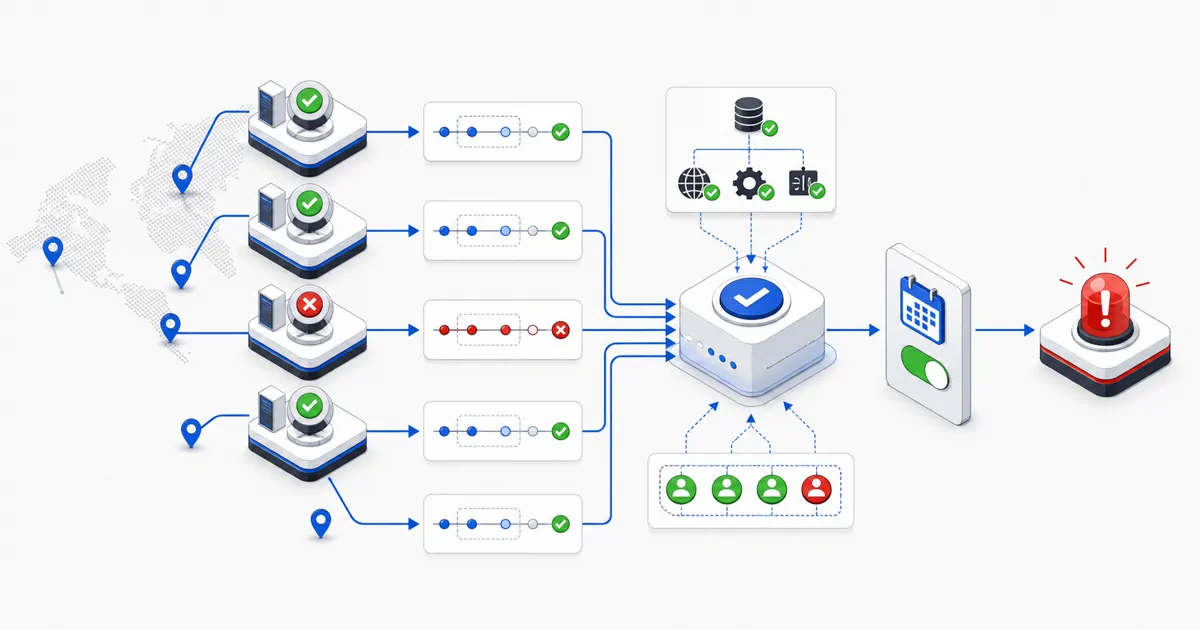
- Uptime İzlemede Yanlış Pozitifleri Azaltma
Kaynaklar
Sürüm ve Güncelleme Bilgisi
Bu içerik Temmuz 2026'da resmî üretici ve standart dokümantasyonları esas alınarak hazırlanmıştır. Araç ve framework davranışları sürüme göre değişebileceği için komutları uygulamadan önce bağlantılı kaynağın hedef sürümünü kontrol edin. İçeriğin görünür metni, kaynakları ve yapılandırılmış verisi birbiriyle tutarlı tutulmalıdır.