Özet
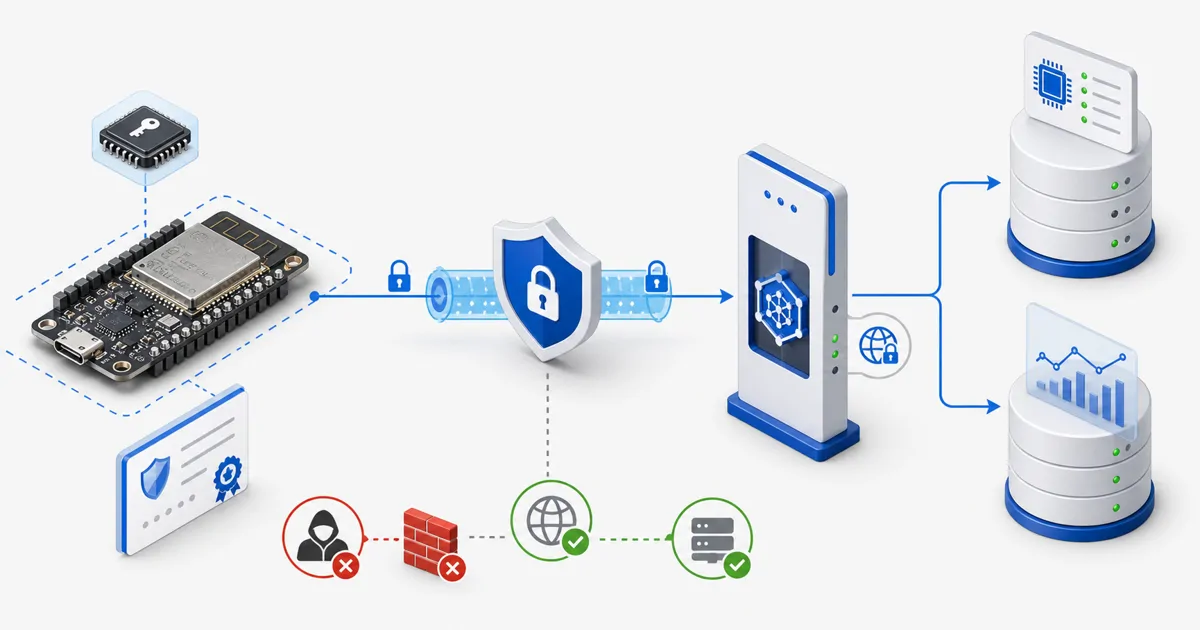
ESP32 cihaz kimliği yalnız MAC adresi değildir; MAC kopyalanabilir ve tek başına kimlik doğrulama sağlamaz. Üretimde her cihaza benzersiz kimlik ve kimlik bilgisi atanmalı, gizli anahtar güvenli saklanmalı, API bağlantısı TLS ile sunucu kimliğini doğrulamalı ve mümkünse cihaz sertifikası ya da güvenli eleman kullanılmalıdır. Kimlik bilgileri iptal edilebilir olmalıdır.
Kapsam ve Beklenen Sonuç
İçerik üretim provisioning, secure boot, flash encryption, NVS encryption, mTLS, token ömrü, saat senkronizasyonu, OTA ve cihaz iptal akışını kapsar. Amaç, ESP32 Cihaz Kimliği ve Güvenli API Bağlantısı konusunda çalışan bir çözümün güvenlik, veri bütünlüğü, log, ölçüm ve geri dönüş kontrolleriyle doğrulanmasını sağlamaktır. Komut ve ayarlar hedef sürümde kontrollü bir test ortamında sınanmalıdır.
Ön Koşullar
- Güncel ve doğrulanmış bir yedek alın; geri yükleme adımını ve sorumlusunu belirleyin.
- Kullanılan ürün, framework, işletim sistemi ve veri tabanı sürümlerini kaydedin.
- Gizli anahtarları, parolaları ve bağlantı dizelerini kaynak koddan ve ekran görüntülerinden çıkarın.
- Değişiklik öncesi sağlık, performans ve güvenlik ölçümlerini kaydedin.
- Yetki, bakım penceresi ve geri dönüş sorumluluğunu işlem başlamadan netleştirin.
Uygulama Akışı
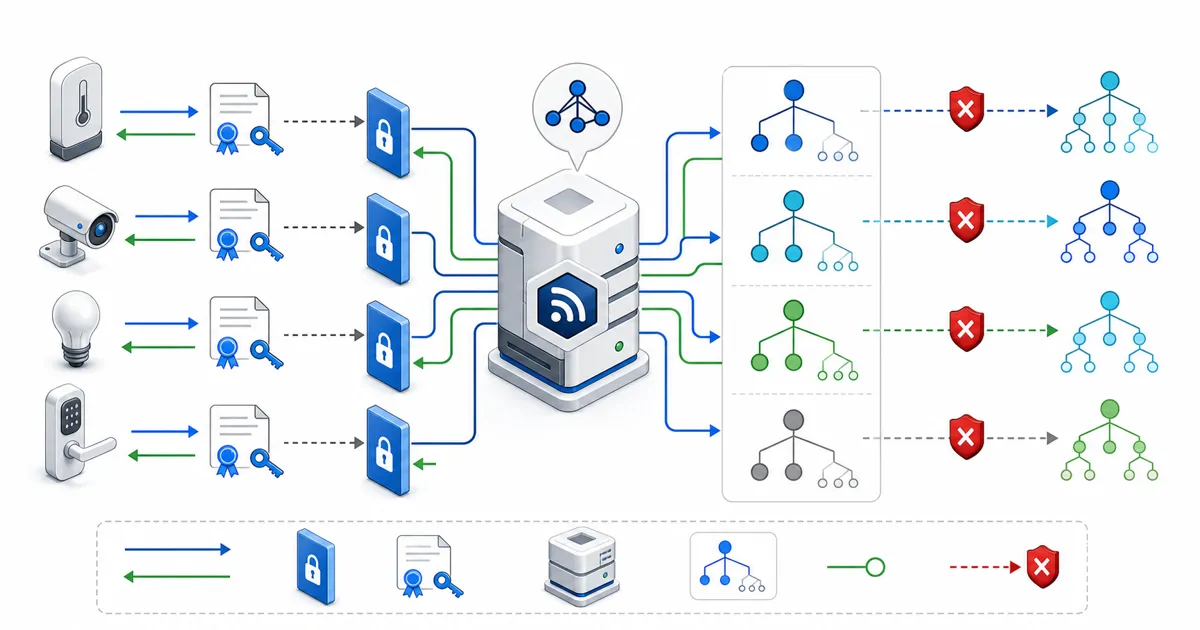
- Cihaz kimliği ve sahiplik modelini tanımla
- Üretimde benzersiz kimlik bilgisi provision et
- TLS kök sertifikasını güvenli biçimde yerleştir
- Sunucu sertifikası doğrulamasını zorunlu yap
- Gizli anahtarı korumalı depoda tut
- API yetkisini cihaz kapsamıyla sınırla
- Kimlik iptal ve yeniden provision akışını kur
- OTA imzasını ve rollback davranışını test et
Bu makalede ESP32 Cihaz Kimliği ve Güvenli API Bağlantısı için mevcut durum okunur; kontrollü değişiklik uygulanır ve sonuç komut çıktısı, HTTP durumu, log veya ölçümle doğrulanır. Beklenen sonuç oluşmazsa sonraki adıma geçilmez; değişiklik geri alınır ve kök neden ayrıştırılır.
Güvenlik ve Veri Bütünlüğü
ESP32 Cihaz Kimliği ve Güvenli API Bağlantısı için güvenlik kuralı, başarısız işlemi başarılı göstermemektir. Kimlik doğrulama ve yetkilendirme ayrılmalı; 401, 403, doğrulama ve sunucu hataları ayrı kaydedilmelidir. Dış girdiler sınırda doğrulanmalı; parola, token, özel anahtar ve bağlantı dizesi loglanmamalıdır. ESP32 Cihaz Kimliği ve Güvenli API Bağlantısı için veri değişiklikleri transaction, idempotency veya güvenli yeniden denemeyle sınırlandırılmalıdır. Geçici teşhis izinleri işlem sonunda kapatılmalı; güncelleme, silme ve yetki değişiklikleri aktör, zaman, hedef ve sonuç bilgisiyle denetlenmelidir.
Doğrulama Kontrol Listesi
- MAC adresi tek kimlik kanıtı değil
- Sertifika doğrulaması kapatılamıyor
- Aynı kimlik birden fazla cihazda kullanılmıyor
- Kayıp cihaz sunucudan iptal edilebiliyor
- Debug arabirimi production politikasına uygun
- Hata senaryosu beklenen HTTP durumu ve açıklanabilir hata koduyla sonuçlanıyor.
- Günlüklerde hassas veri bulunmuyor ve Request ID ile uçtan uca iz sürülebiliyor.
- Geri dönüş adımı test edildi; önceki çalışır duruma ulaşma süresi biliniyor.
Karar ve Hata Teşhis Notları
| Durum | Doğru yaklaşım | Kaçınılacak yaklaşım |
|---|---|---|
| Beklenen sonuç oluşmadı | Request ID, log ve bağımlılık sağlığını birlikte incele | Yetki veya güvenlik kontrolünü kapat |
| Yalnız production bozuldu | Sürüm, ortam değişkeni, ağ ve dosya izinlerini karşılaştır | Geliştirme ayarını körlemesine kopyala |
| Değişiklik geri alınamıyor | Önceki artifact, yapılandırma ve veri planını hazırla | Yalnız dosya yedeğine güven |
Sık Sorulan Sorular
ESP32 Cihaz Kimliği ve Güvenli API Bağlantısı kimler için uygundur?
Bu rehber, konuyu ilk kez kuran geliştiriciler kadar mevcut production sistemini denetlemek isteyen teknik ekipler için de hazırlanmıştır. Başlangıç adımları kavramları netleştirir; güvenlik, gözlemlenebilirlik ve geri dönüş bölümleri ise canlı sistem kararlarını hedefler.
Yalnız adımları uygulamak yeterli mi?
Hayır. Sürüm, işletim sistemi, sağlayıcı ve trafik yapısı sonucu değiştirebilir. Her adımın ardından doğrulama kontrolü çalıştırılmalı ve kaynak bölümündeki resmî dokümanda güncel davranış teyit edilmelidir.
Production ortamında doğrudan uygulanabilir mi?
Önce yedek, erişim planı, bakım penceresi ve geri dönüş hazırlanmalıdır. Ağ, kimlik, veri tabanı veya dağıtım değişiklikleri test ortamında denenmeden doğrudan canlıya taşınmamalıdır.
Başarıyı nasıl ölçerim?
Kontrol listesindeki teknik sonuçlara ek olarak hata oranı, yanıt süresi, kaynak kullanımı, güvenlik olayı ve kullanıcı akışı ölçülür. Değişiklik öncesi temel değerlerle karşılaştırma yapılmadan iyileşme varsayılmaz.
İlgili Yazılar
- MQTT Topic Tasarımı ve Yetkilendirme
- LoRa Paket Kaybı Analizi
- GPS Verisini Düşük Enerjiyle Göndermek
Kaynaklar
Sürüm ve Güncelleme Bilgisi
Bu içerik Temmuz 2026'da resmî üretici ve standart dokümantasyonları esas alınarak hazırlanmıştır. Araç ve framework davranışları sürüme göre değişebileceği için komutları uygulamadan önce bağlantılı kaynağın hedef sürümünü kontrol edin. İçeriğin görünür metni, kaynakları ve yapılandırılmış verisi birbiriyle tutarlı tutulmalıdır.